Les agents IA ne sont plus de simples assistants qui proposent du contenu. Lorsqu’ils disposent d’accès à des applications, à des données ou à des outils métier, ils peuvent déclencher des actions ayant des conséquences juridiques, commerciales et opérationnelles. Cette évolution replace la gouvernance au niveau de la direction : déléguer une tâche à un logiciel ne transfère pas la responsabilité de l’entreprise.
La gouvernance devient un sujet de direction
Selon l’analyse rapportée par Next INpact, les assureurs étudient les recours associés aux incidents provoqués par des agents IA. Plusieurs familles de contrats sont concernées, notamment la cybersécurité, les erreurs technologiques, la propriété intellectuelle et la responsabilité des dirigeants.
La justice n’a pas encore établi de précédent propre à ce type d’incident. Le signal reste néanmoins clair pour une PME : un dirigeant doit pouvoir expliquer pourquoi un agent a été déployé, quelles autorisations lui ont été accordées et quels contrôles encadrent son activité. L’absence de visibilité sur ces éléments fragilise la défense de l’entreprise face à un client, un partenaire, un salarié, un actionnaire ou un assureur.
La gouvernance ne consiste donc pas à valider une marque de modèle ou un abonnement SaaS. Elle porte sur l’usage réel. Un assistant qui résume des documents internes ne présente pas le même risque qu’un agent autorisé à modifier le CRM, envoyer des messages, télécharger des fichiers ou agir sur une interface d’administration.
Cette distinction rejoint les enjeux de cybersécurité présentés dans notre article sur le cadrage des usages IA en PME. Plus l’agent peut agir sans validation humaine, plus la direction doit formaliser les limites, les responsabilités et les procédures d’arrêt.
Cartographier les pouvoirs confiés à chaque agent
Le premier travail utile consiste à dresser un registre des agents utilisés dans l’entreprise, y compris ceux intégrés discrètement à des logiciels commerciaux. Pour chaque outil, la direction doit identifier les données consultées, les actions autorisées, le responsable métier, le mode de supervision et la conservation des journaux.
La CNIL présente ses ressources consacrées à l’intelligence artificielle pour aider les organisations à traiter les questions de données personnelles, de conformité et de maîtrise des systèmes. Le cadre réglementaire européen sur l’IA complète cette approche en organisant les exigences selon les usages et les risques associés.
| Usage de l’agent | Risque principal | Contrôle à privilégier |
|---|---|---|
| Préparer une réponse commerciale | Information erronée ou confidentielle | Validation humaine avant envoi |
| Mettre à jour le CRM | Altération de données clients | Droits limités et journal des modifications |
| Déclencher un processus métier | Action non conforme ou mal orientée | Règles d’autorisation et mécanisme d’arrêt |
| Utiliser des services externes | Transmission incontrôlée de données | Liste de services approuvés et filtrage des accès |
Cette cartographie doit aussi couvrir les connexions techniques. Une clé API trop permissive, un compte partagé ou une intégration sans journalisation transforme une erreur applicative en incident difficile à reconstituer. Le choix d’une interface ne doit pas être séparé de la décision métier, comme l’explique notre guide sur le cadrage des API et de l’automatisation.
Le principe opérationnel est simple : un agent reçoit uniquement les droits nécessaires à sa mission. Les opérations sensibles passent par une approbation explicite. Les traces doivent permettre de relier une action à un outil, une configuration, un utilisateur et une règle d’autorisation.
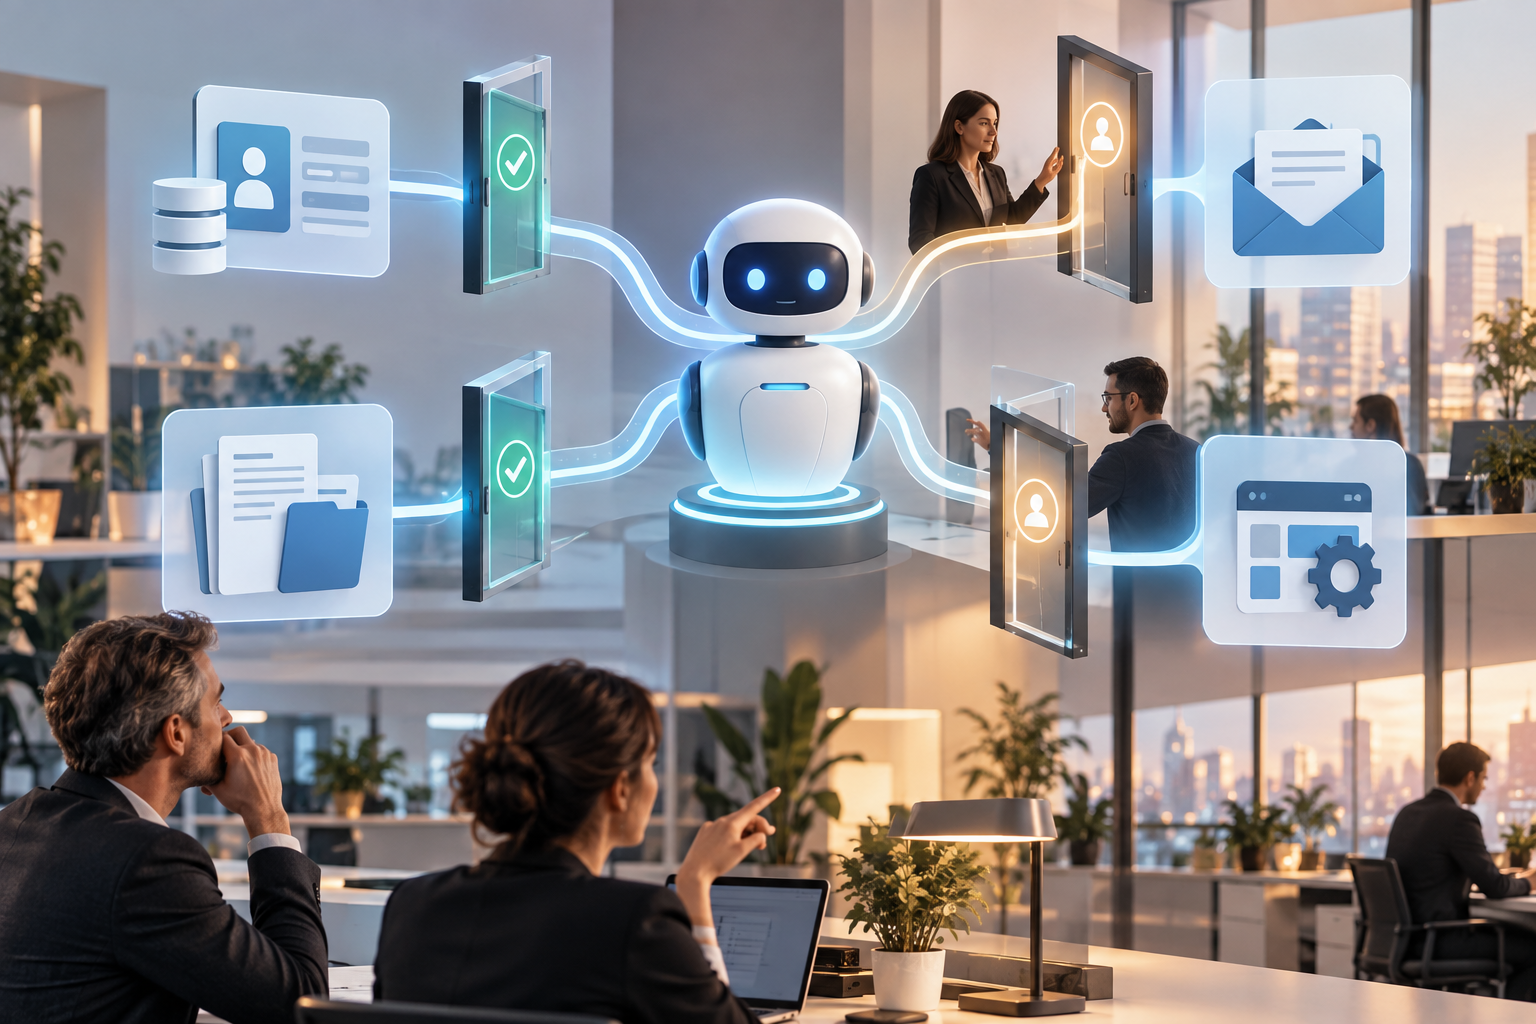
Illustration conceptuelle, et non photographie d’un service réel, montrant le contrôle des accès d’un agent IA.
Préparer les preuves avant le premier incident
Une assurance ne remplace ni la gouvernance ni les contrôles techniques. Avant le déploiement, l’entreprise doit vérifier avec son courtier ou son assureur quelles garanties couvrent les dommages liés à un agent, quelles exclusions s’appliquent et quelles mesures de sécurité doivent être démontrées. Les réponses méritent d’être consignées avec les contrats, les configurations et les procédures internes.
La qualité des preuves devient centrale. En cas d’incident, une PME doit pouvoir retrouver les instructions données à l’agent, les outils qu’il a utilisés, les validations reçues et les actions exécutées. Sans journaux exploitables, il devient difficile d’identifier la cause, de limiter les dommages ou de démontrer que les mesures prévues ont bien été appliquées.
La procédure d’urgence doit préciser qui suspend l’agent, qui révoque ses accès, qui préserve les traces et qui informe les parties concernées. Elle doit être compréhensible par les équipes commerciales et opérationnelles, pas seulement par le service informatique. Un agent connecté au CRM ou à la messagerie touche directement la relation client.
L’action prioritaire consiste à réunir la direction, le responsable métier, l’informatique et la personne chargée de la conformité afin de sélectionner l’agent le plus autonome déjà utilisé. Documentez ses accès, imposez une validation sur ses actions sensibles et testez son arrêt. Ce contrôle ciblé constitue une première preuve de gouvernance concrète.
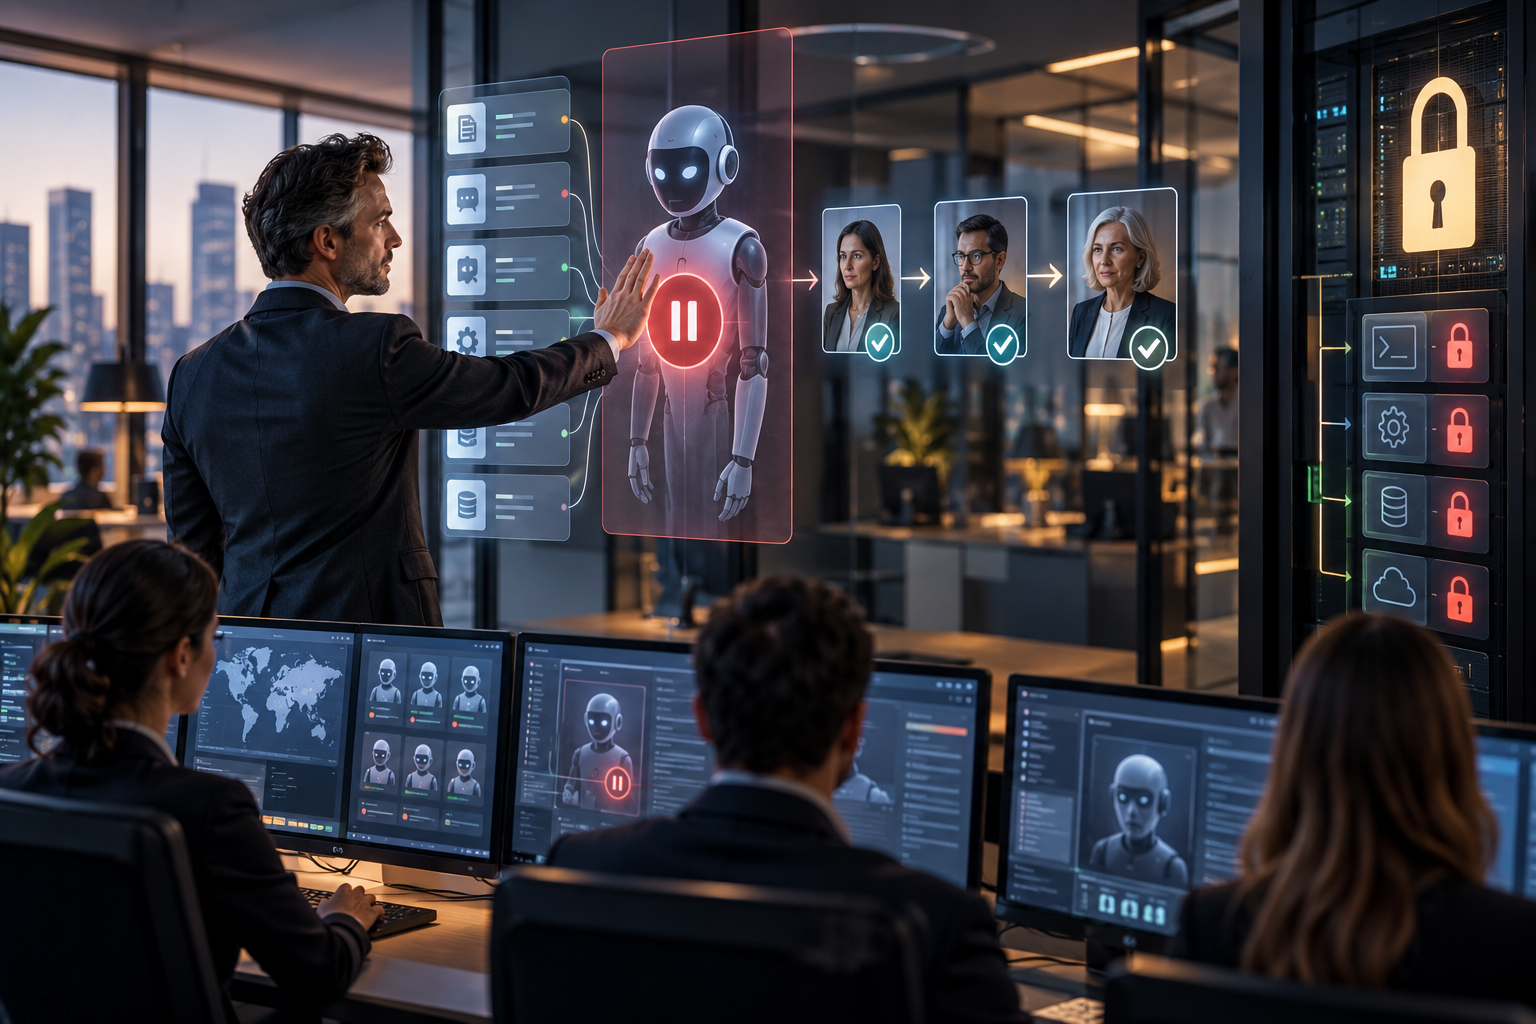
Illustration conceptuelle, et non photographie d’un service réel, d’une procédure d’arrêt et de conservation des preuves.