L’élargissement de l’accès à Claude Mythos marque une nouvelle étape pour les agents spécialisés en cybersécurité. Selon les informations rapportées par 01net, Anthropic ouvre davantage son programme à des professionnels vérifiés, avec des garde-fous destinés aux travaux défensifs et aux tests offensifs autorisés.
Pour une PME, l’enjeu ne consiste pas à reproduire le dispositif d’un grand laboratoire. Il s’agit de comprendre comment intégrer une capacité d’analyse automatisée sans exposer le code, les données clients ou les accès techniques.
De la chasse aux failles à une décision de direction
Un agent de cybersécurité ne se limite pas à signaler une faiblesse. Il explore du code, formule des hypothèses, teste des comportements et produit des recommandations. Cette autonomie rend l’outil intéressant pour les équipes techniques, mais elle élargit aussi le périmètre de gouvernance.
La direction doit notamment savoir quelles ressources l’agent examine, quelles actions il exécute et où ses résultats sont conservés. Une alerte générée par l’IA ne doit pas déclencher automatiquement une modification en production. La qualification du risque, la correction et la validation restent placées sous une responsabilité humaine clairement attribuée.
Cette logique dépasse la cybersécurité. Un agent connecté au CRM, à la facturation ou au support client rencontre le même problème : son utilité dépend de ses droits d’accès et de sa capacité à agir. Le principe exposé dans ce guide sur les décisions automatisées et les API s’applique directement : distinguer la recommandation, la préparation d’une action et son exécution réelle.
La valeur business apparaît lorsque l’agent aide à trier les alertes, documenter les vulnérabilités et préparer le travail des équipes. Il ne remplace ni la politique de sécurité ni l’arbitrage entre urgence technique et continuité opérationnelle.
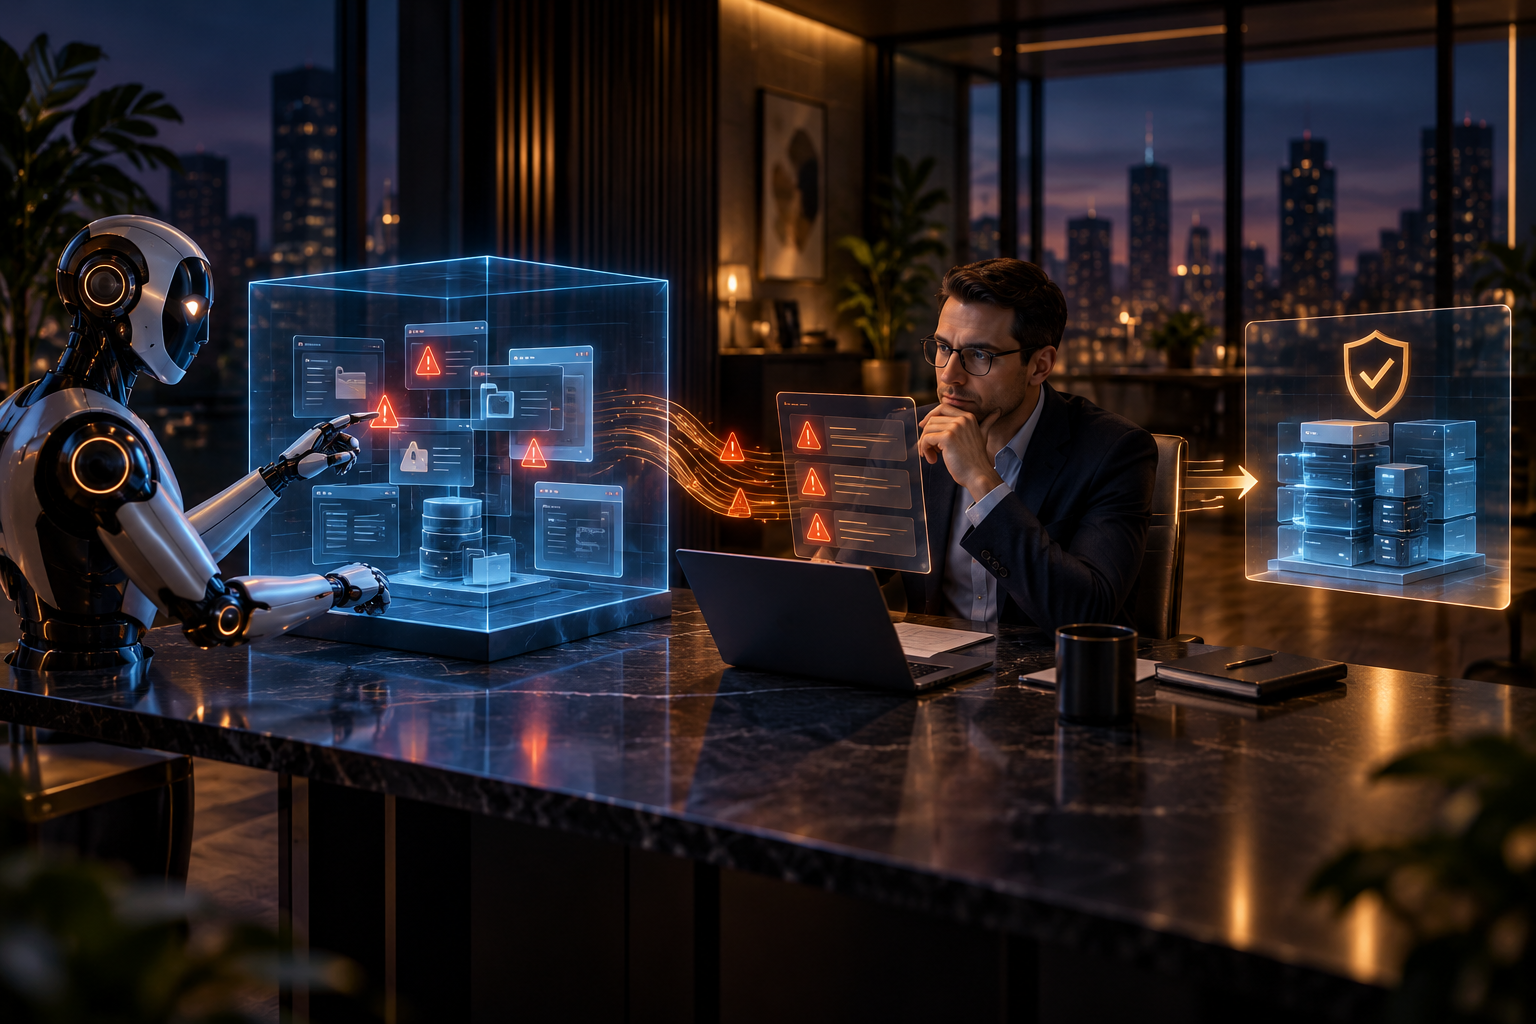
Illustration conceptuelle du passage entre détection automatisée et validation humaine, et non photographie réelle du service.
Encadrer l’agent avant de lui ouvrir le code
Le programme décrit par Anthropic repose sur un accès vérifié et des usages encadrés. Une PME peut reprendre cette logique à son échelle en créant un environnement isolé, en limitant les permissions et en conservant une trace des requêtes, réponses et actions proposées.
| Décision | Cadre prudent | Signal d’alerte |
|---|---|---|
| Accès au code | Dépôt isolé et droits limités | Accès global aux environnements actifs |
| Traitement des alertes | Validation par un responsable désigné | Correction appliquée sans contrôle |
| Données transmises | Contenu minimisé et classifié | Secrets techniques inclus dans les requêtes |
| Suivi des actions | Journal exploitable et règles de conservation | Absence de traçabilité |
La CNIL présente ses ressources sur l’intelligence artificielle autour de la protection des données, de la maîtrise des traitements et des responsabilités associées. Ces principes conduisent à vérifier la nature des informations envoyées au modèle, leur durée de conservation et les conditions d’intervention des prestataires.
Le cadre réglementaire européen de l’intelligence artificielle impose également de regarder l’usage réel plutôt que l’étiquette commerciale du produit. Un outil d’assistance interne, un système qui recommande une action et un agent autorisé à modifier un environnement n’engagent pas le même niveau de contrôle.
Le choix du modèle intervient après cette définition. La puissance seule ne constitue pas un critère suffisant. La confidentialité, le mode d’hébergement, la journalisation, la stabilité des réponses et l’intégration au système d’information pèsent dans la décision. Cette méthode rejoint l’analyse des critères de choix autour de Mistral Large.
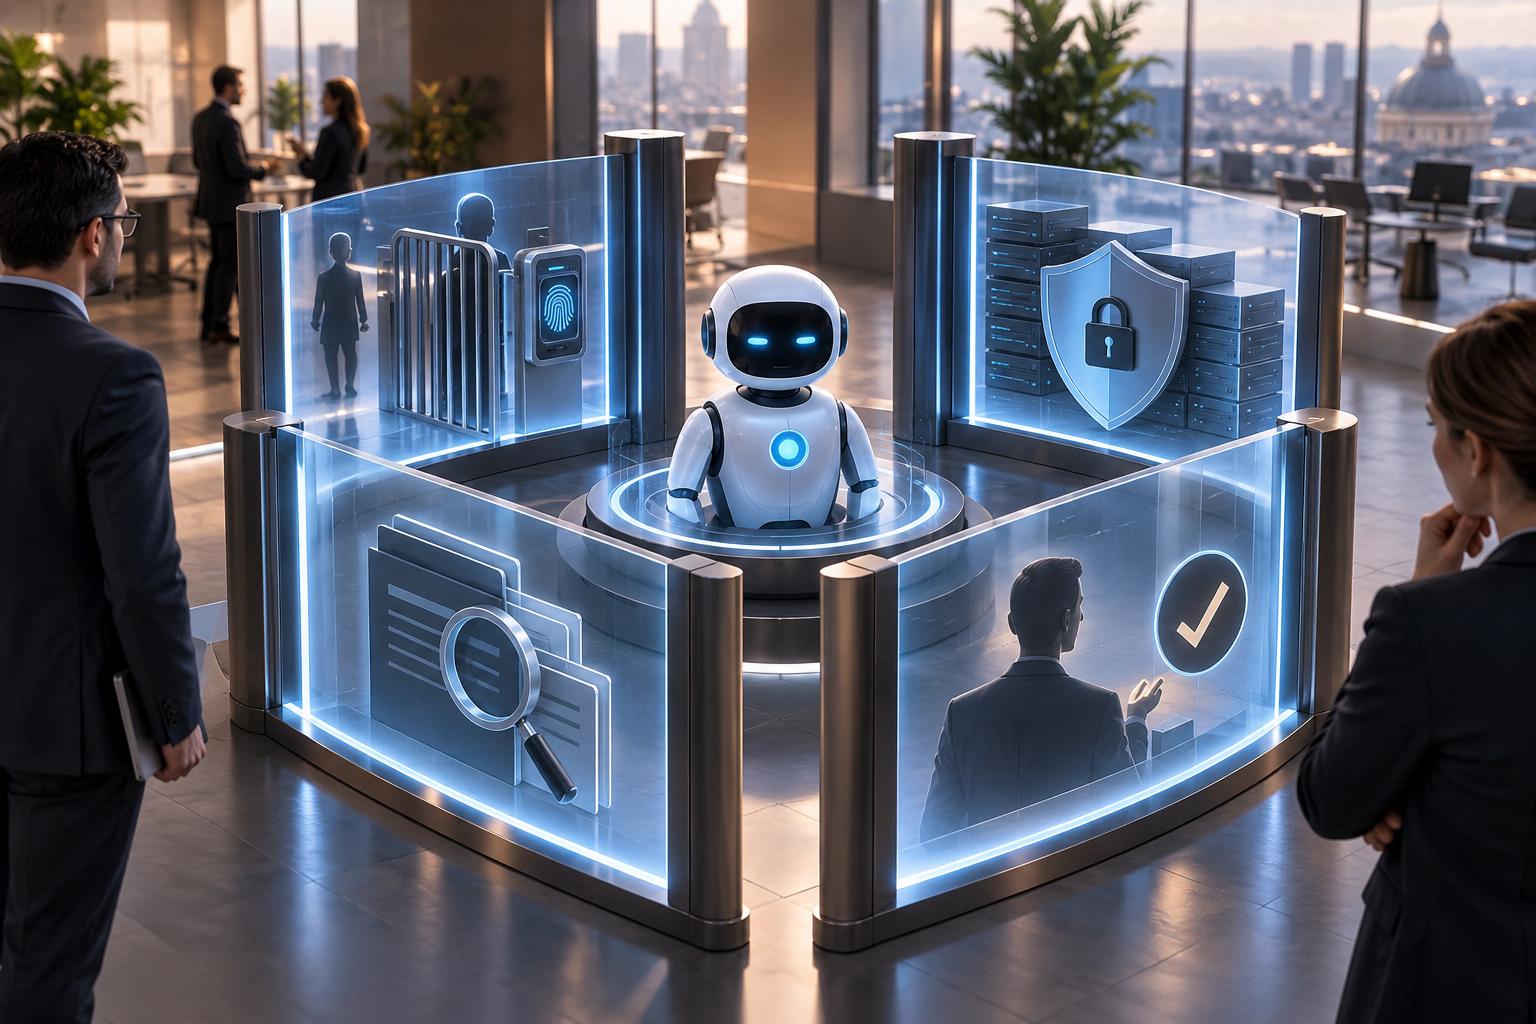
Illustration conceptuelle des garde-fous entourant un agent IA, et non photographie réelle d’une infrastructure.
Prioriser un usage vérifiable
Le point de départ le plus solide reste une tâche circonscrite : analyser un dépôt non critique, relire une correction ou classer des alertes déjà collectées. Le résultat attendu doit être observable et contrôlable par une personne compétente.
Cette approche évite de connecter immédiatement l’agent à l’ensemble du système d’information. Elle facilite aussi la comparaison entre son apport réel, les faux signaux produits et la charge de vérification transférée aux équipes. Le projet reste ainsi lié à un besoin opérationnel plutôt qu’à une démonstration technologique.
Les directions commerciales et opérationnelles ont intérêt à suivre ce sujet avec la direction technique. Une vulnérabilité affecte aussi la disponibilité du CRM, la confidentialité des échanges et la confiance des clients. La cybersécurité assistée par IA devient donc une décision de continuité d’activité, pas seulement un achat logiciel.
L’action interne à engager consiste à sélectionner un usage limité, nommer son responsable et consigner les données accessibles, les actions autorisées et les validations obligatoires avant toute expérimentation.