Talorys remet une question structurante au centre des projets d’agents IA : qui contrôle réellement l’environnement dans lequel l’assistant travaille ? Le projet propose un agent personnel hébergé dans le compte Cloudflare de son utilisateur, avec mémoire, notes, tâches et rappels planifiés. Pour une PME, l’intérêt ne réside pas seulement dans l’outil, mais dans le modèle de responsabilité qu’il illustre.
L’auto-hébergement déplace la responsabilité
Selon la documentation du projet Talorys, l’assistant fonctionne dans le compte Cloudflare de son propriétaire. Les données sont stockées dans une base associée à un objet durable, tandis que l’inférence des conversations passe par Workers AI. Le projet affirme ne comporter ni télémétrie, ni suivi publicitaire, ni infrastructure exploitée par ses développeurs.
Cette architecture réduit la dépendance envers l’éditeur de l’application. Elle ne signifie pourtant pas que les données restent confinées sur les équipements de l’entreprise. Cloudflare demeure un prestataire technique et traite les messages ainsi que les éléments de mémoire transmis au modèle. L’expression « auto-hébergé » décrit donc ici un contrôle accru du compte cloud, pas une exécution entièrement locale.
Pour un dirigeant, cette nuance change l’analyse. L’entreprise maîtrise davantage le déploiement, les sessions et la conservation, mais elle doit aussi administrer les accès, protéger les secrets techniques, suivre les conditions du fournisseur et organiser la suppression des données. L’absence de serveur géré par le développeur ne remplace ni la gouvernance interne ni la revue des sous-traitants.
La CNIL présente les enjeux liés à l’intelligence artificielle autour des données personnelles, de la transparence et de la maîtrise des traitements. Ces principes doivent guider le choix des informations confiées à un agent, même lorsque son application est installée dans un compte appartenant à l’entreprise.
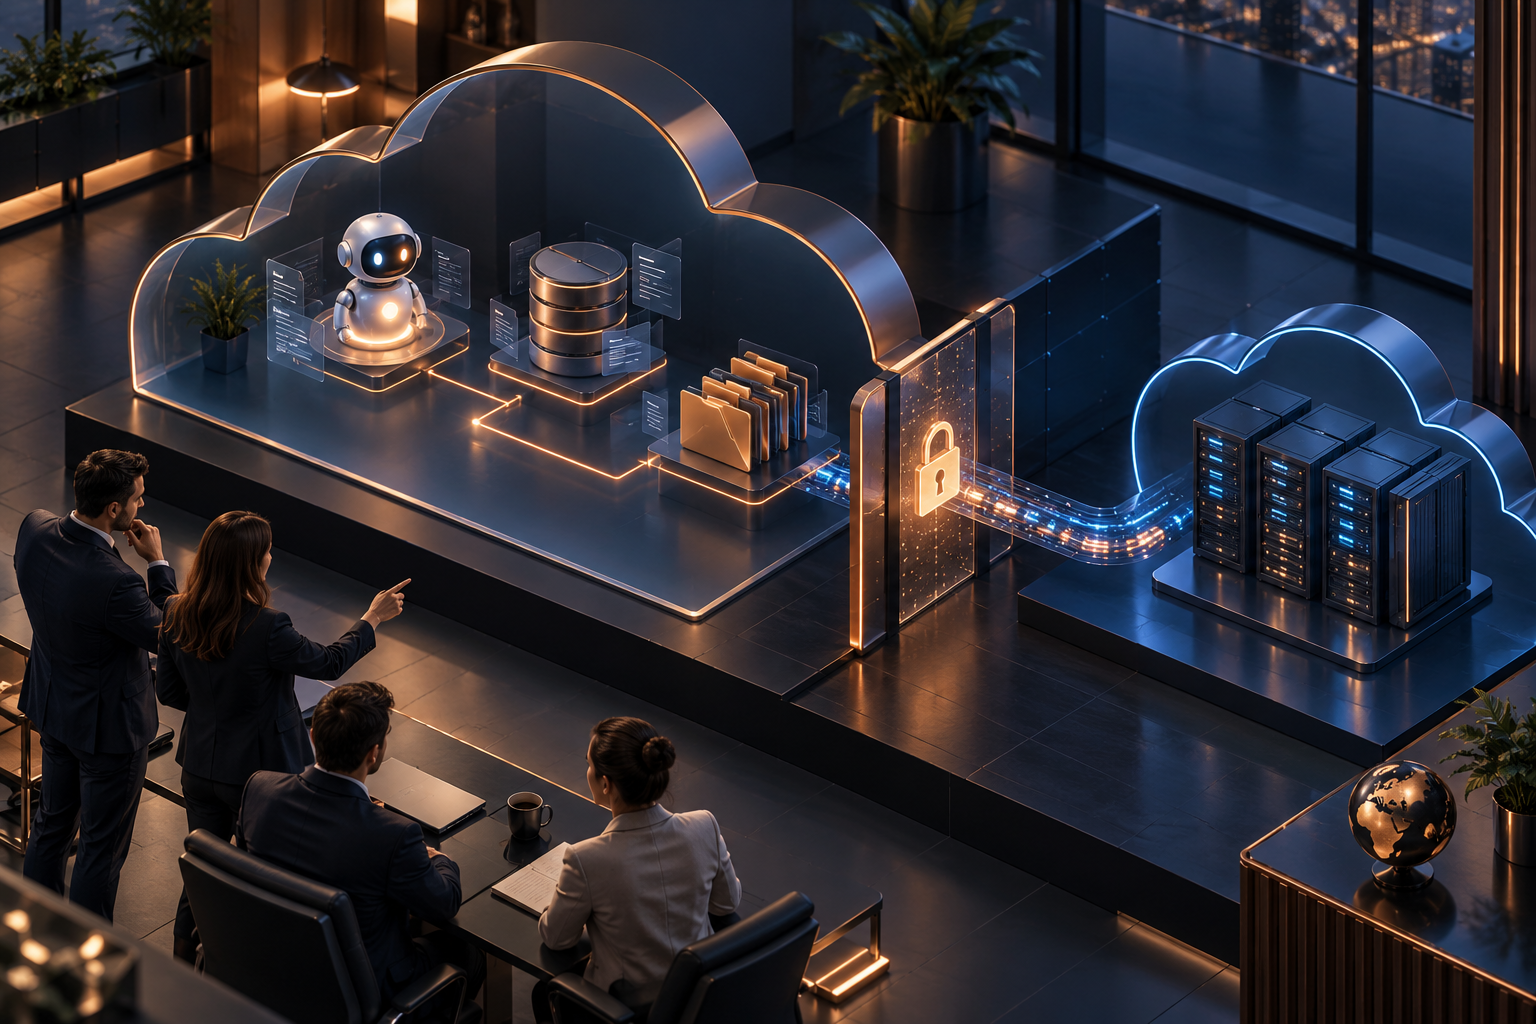
Illustration conceptuelle de la répartition des responsabilités entre l’entreprise et son fournisseur cloud, et non photographie réelle du service.
Du gadget personnel au poste de travail encadré
Talorys est conçu pour un usage individuel. Ce positionnement convient à des besoins comme la préparation quotidienne, la gestion de notes ou le suivi de tâches personnelles. Il ne constitue pas, à lui seul, un environnement collaboratif pour une équipe commerciale ou un service client.
Dès qu’un agent manipule des données CRM, des échanges avec des prospects ou des informations contractuelles, son périmètre doit être défini. Une mémoire persistante facilite la continuité du travail, mais elle accumule aussi du contexte. Sans règles de classement et d’effacement, des informations obsolètes, sensibles ou inutiles restent disponibles lors des conversations suivantes.
Le même raisonnement vaut pour les sessions ouvertes sur plusieurs appareils. La simplicité d’accès doit être accompagnée d’un processus de révocation, d’une authentification robuste et d’un suivi des connexions. Les enseignements présentés dans notre analyse sur la sécurité des agents IA s’appliquent directement : la protection dépend autant des permissions et des outils connectés que du modèle utilisé.
| Usage envisagé | Apport de l’agent | Contrôle indispensable |
|---|---|---|
| Notes et organisation personnelle | Centralisation du contexte et des rappels | Règles de conservation et accès au compte |
| Préparation commerciale | Synthèse de documents et suivi des actions | Exclusion des données sensibles non nécessaires |
| Connexion au CRM | Continuité entre conversation et dossier client | Permissions limitées, journalisation et validation humaine |
| Routines opérationnelles | Exécution régulière de consignes définies | Procédure d’arrêt et vérification des résultats |
L’agent personnel devient ainsi un poste de travail à administrer. Le responsable métier définit les usages autorisés, tandis que la personne chargée du système d’information contrôle l’identité, les droits et la réversibilité. Cette répartition évite de laisser la gouvernance à l’utilisateur final ou au seul fournisseur cloud.
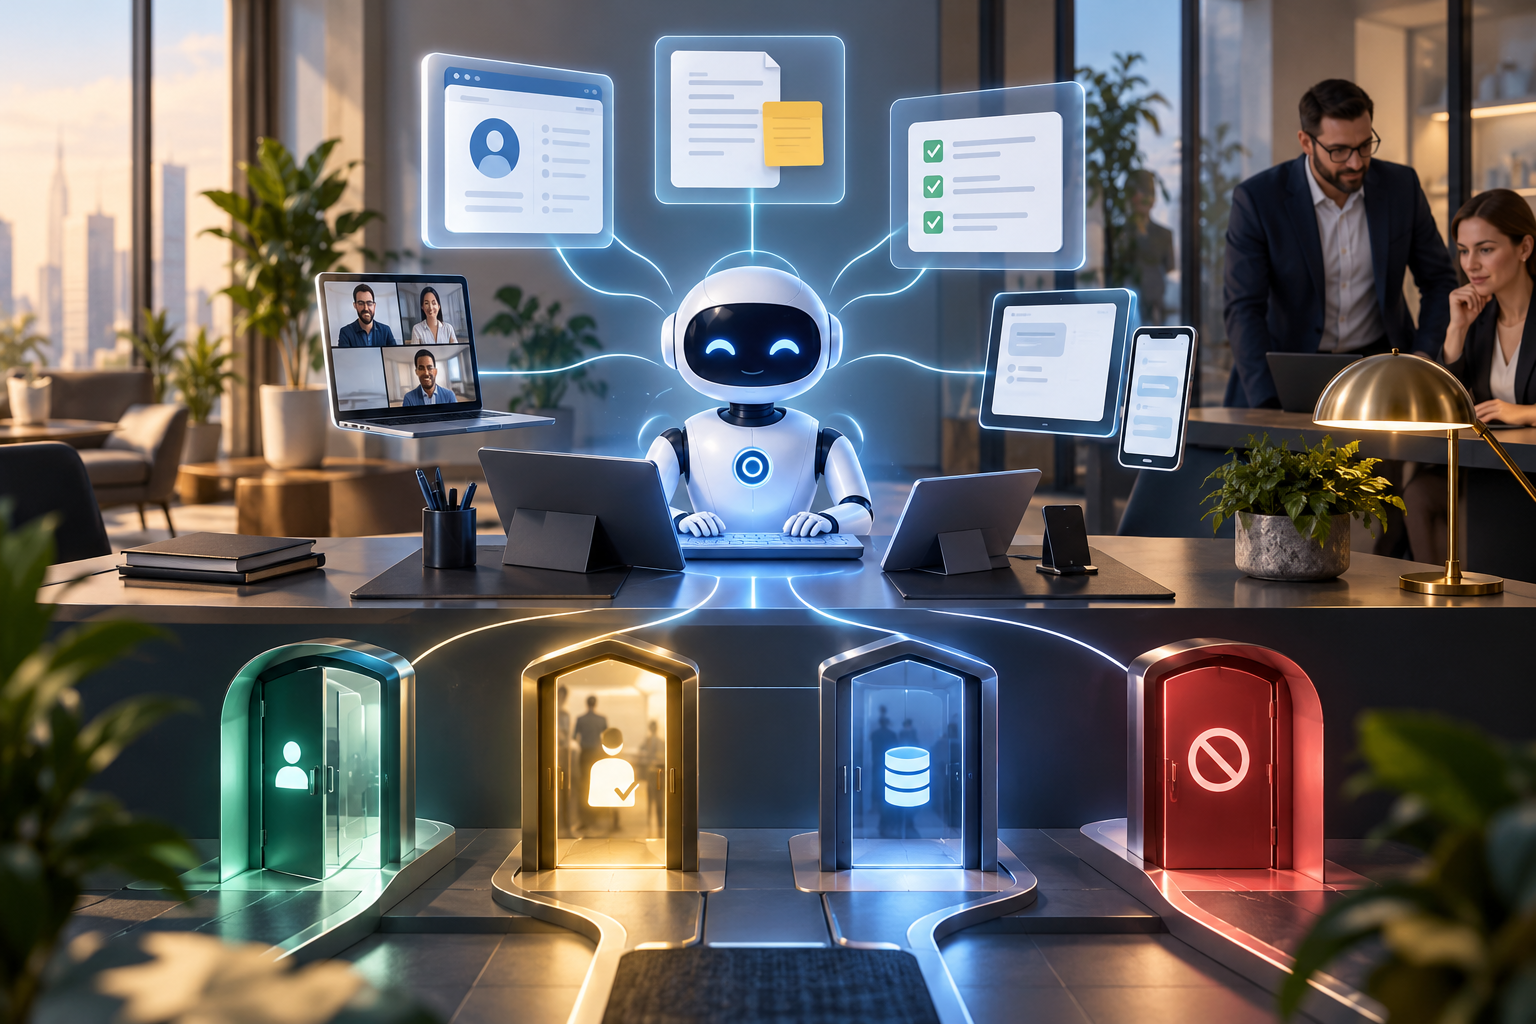
Illustration conceptuelle des contrôles nécessaires autour d’un agent connecté aux outils métier, et non photographie réelle du service.
Décider par les flux, pas par la gratuité
Le projet se présente comme compatible avec l’offre gratuite de Cloudflare et ne déploie pas certains services payants de la plateforme. Cette caractéristique facilite l’expérimentation, mais elle ne mesure pas le coût réel pour l’entreprise. Le temps d’administration, la surveillance, la formation des utilisateurs et la gestion d’un incident font partie de la décision.
La pérennité mérite la même attention. Talorys est un projet open source dont l’installation produit des fichiers nécessaires aux mises à jour. Une PME doit conserver ces éléments, documenter le déploiement et prévoir la reprise par une autre personne. Un assistant opérationnel ne doit pas dépendre de la mémoire du collaborateur qui l’a installé.
Les règles du modèle constituent également une dépendance. Une modification des conditions d’utilisation ou du comportement d’un fournisseur transforme directement les processus bâtis autour de l’agent, comme l’explique notre article sur les changements de règles de Claude. Le cadre réglementaire européen sur l’IA rappelle par ailleurs que les obligations dépendent du contexte d’utilisation et des risques associés, pas seulement de la technologie choisie.
Talorys offre donc un cas d’étude utile : reprendre la main sur l’hébergement applicatif améliore la visibilité, sans supprimer les dépendances techniques ni les obligations de contrôle. Avant tout déploiement, consignez un flux métier autorisé, les catégories de données admises, le responsable des accès et la procédure de suppression. Cette fiche de gouvernance constitue une base concrète pour décider si l’agent doit rester expérimental ou rejoindre les opérations.