Anthropic a introduit une règle inhabituelle dans ses conditions d’utilisation : les comportements durablement cruels ou abusifs envers Claude, lorsqu’ils sont dépourvus d’objectif identifiable, peuvent entraîner l’arrêt de la conversation. Pour une PME, l’enjeu ne consiste pas à trancher la question de la sensibilité des modèles. Il concerne la maîtrise d’un outil devenu partie intégrante de certains processus métier.
Cette évolution rappelle qu’un fournisseur d’IA définit les limites techniques et contractuelles de son service. Une automatisation commerciale, un assistant interne ou un traitement documentaire doit donc rester exploitable même lorsqu’une session est interrompue.
Une clause qui touche la continuité de service
D’après la présentation des nouvelles conditions rapportée par Next INpact, Anthropic vise les cas extrêmes de cruauté répétée sans objectif discernable. Les manifestations ordinaires de frustration, les désaccords, les thèmes créatifs sombres, les tests et la recherche ne sont pas inclus dans cette restriction.
La réponse annoncée reste ciblée : Claude peut mettre fin à la conversation concernée, sans blocage général du compte. Cette nuance réduit la portée immédiate de la sanction, mais elle ne supprime pas le risque opérationnel. Une session interrompue peut contenir le contexte nécessaire à une proposition commerciale, à la qualification d’un prospect ou à l’analyse d’un dossier client.
Le bon réflexe consiste à ne jamais faire d’une conversation isolée l’unique mémoire d’un processus. Les données utiles, les décisions validées et les versions de travail doivent être enregistrées dans le CRM ou dans un espace documentaire maîtrisé. Le modèle assiste le travail ; il ne doit pas devenir le seul dépositaire de son état d’avancement.
| Situation | Décision interne | Trace utile |
|---|---|---|
| Usage créatif ou test encadré | Définir l’objectif et le responsable | Protocole de test et résultat validé |
| Conversation liée à une vente | Enregistrer les éléments utiles dans le CRM | Historique client et prochaine action |
| Session interrompue par le fournisseur | Activer une procédure de reprise | Contexte sauvegardé et solution de repli |
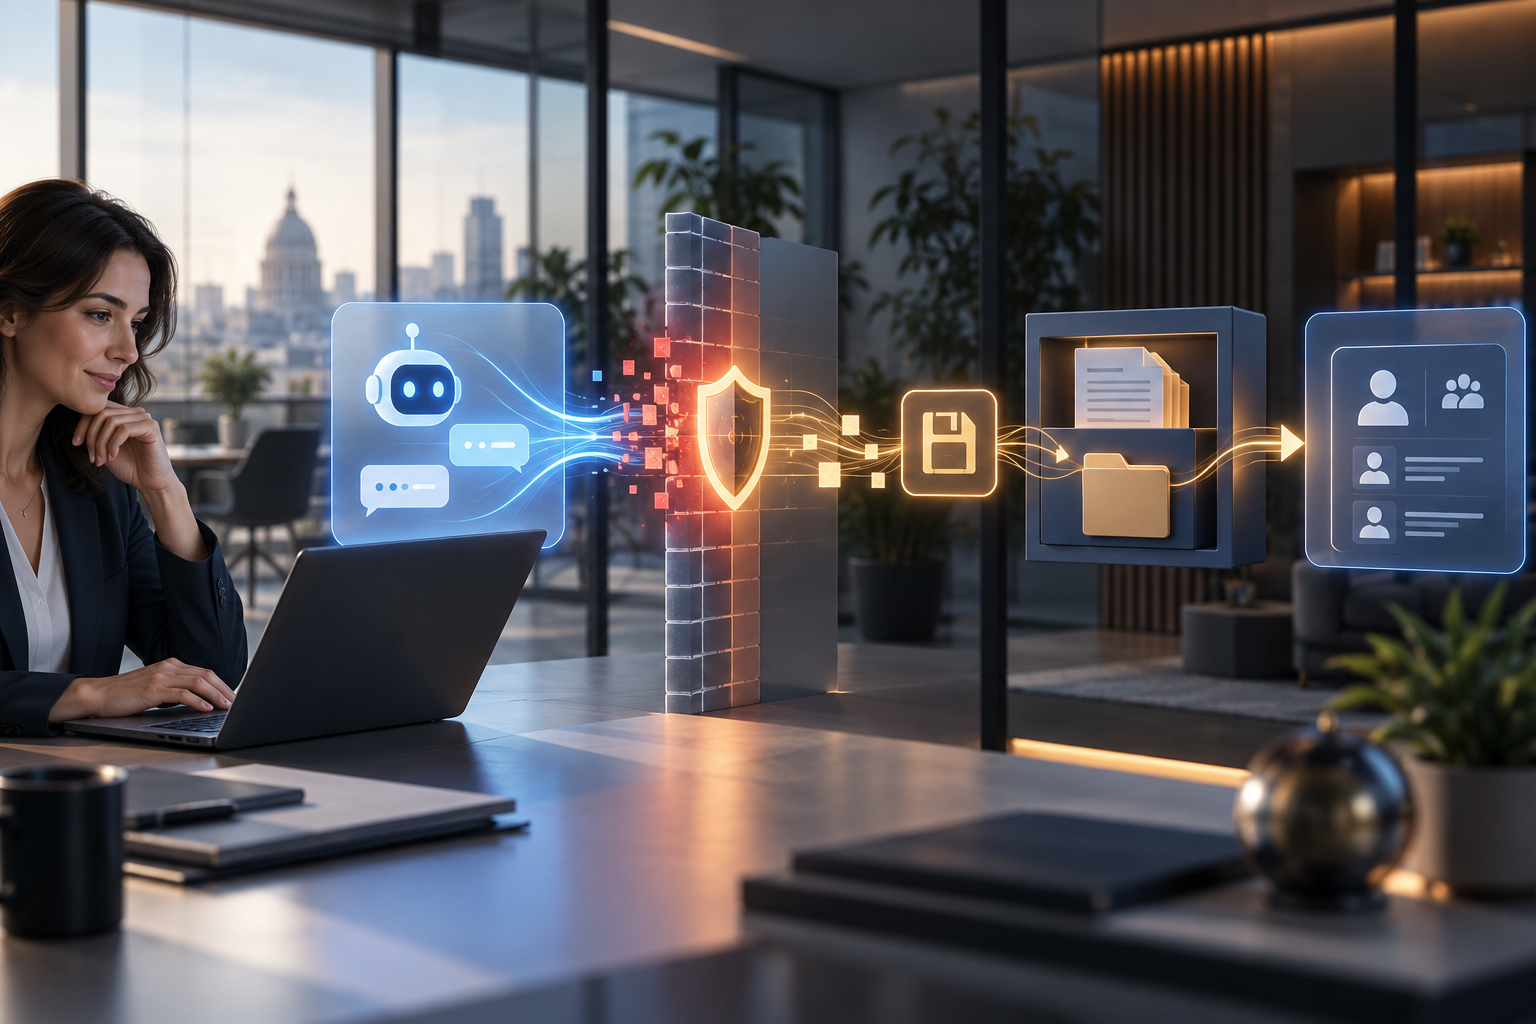
Illustration conceptuelle d’une procédure de sauvegarde et de reprise après l’interruption d’une conversation IA.
Du comportement individuel au risque opérationnel
Une règle formulée autour de la « cruauté » paraît éloignée des préoccupations commerciales. Elle révèle pourtant un point concret : les interactions avec un modèle sont soumises à des mécanismes de sécurité que l’entreprise ne contrôle pas entièrement. Un collaborateur peut déclencher une limite en testant des formulations agressives, en simulant un scénario sensible ou en détournant un assistant de sa fonction initiale.
L’organisation doit distinguer un usage métier légitime d’une expérimentation sans cadre. Un test de robustesse possède un objectif, un périmètre, un responsable et une méthode de restitution. À l’inverse, une série de provocations improvisées produit peu de valeur et complique l’analyse d’un incident.
Cette distinction rejoint les enseignements présentés dans notre article sur les agents IA et la sécurité chez Anthropic : l’autonomie accordée à un système doit être accompagnée de droits limités, de journaux exploitables et d’une voie de reprise humaine. Elle complète aussi l’approche décrite dans l’IA décisionnelle appliquée aux processus métier des PME, où la qualité du processus compte davantage que la simple puissance du modèle.
Pour les équipes commerciales, la règle interne doit préciser quels contenus peuvent être transmis, où conserver les réponses utiles et qui intervient lorsque l’outil refuse ou interrompt une tâche. Le même cadre doit couvrir les connecteurs CRM, les assistants intégrés et les automatisations qui enchaînent plusieurs actions sans validation visible de l’utilisateur.
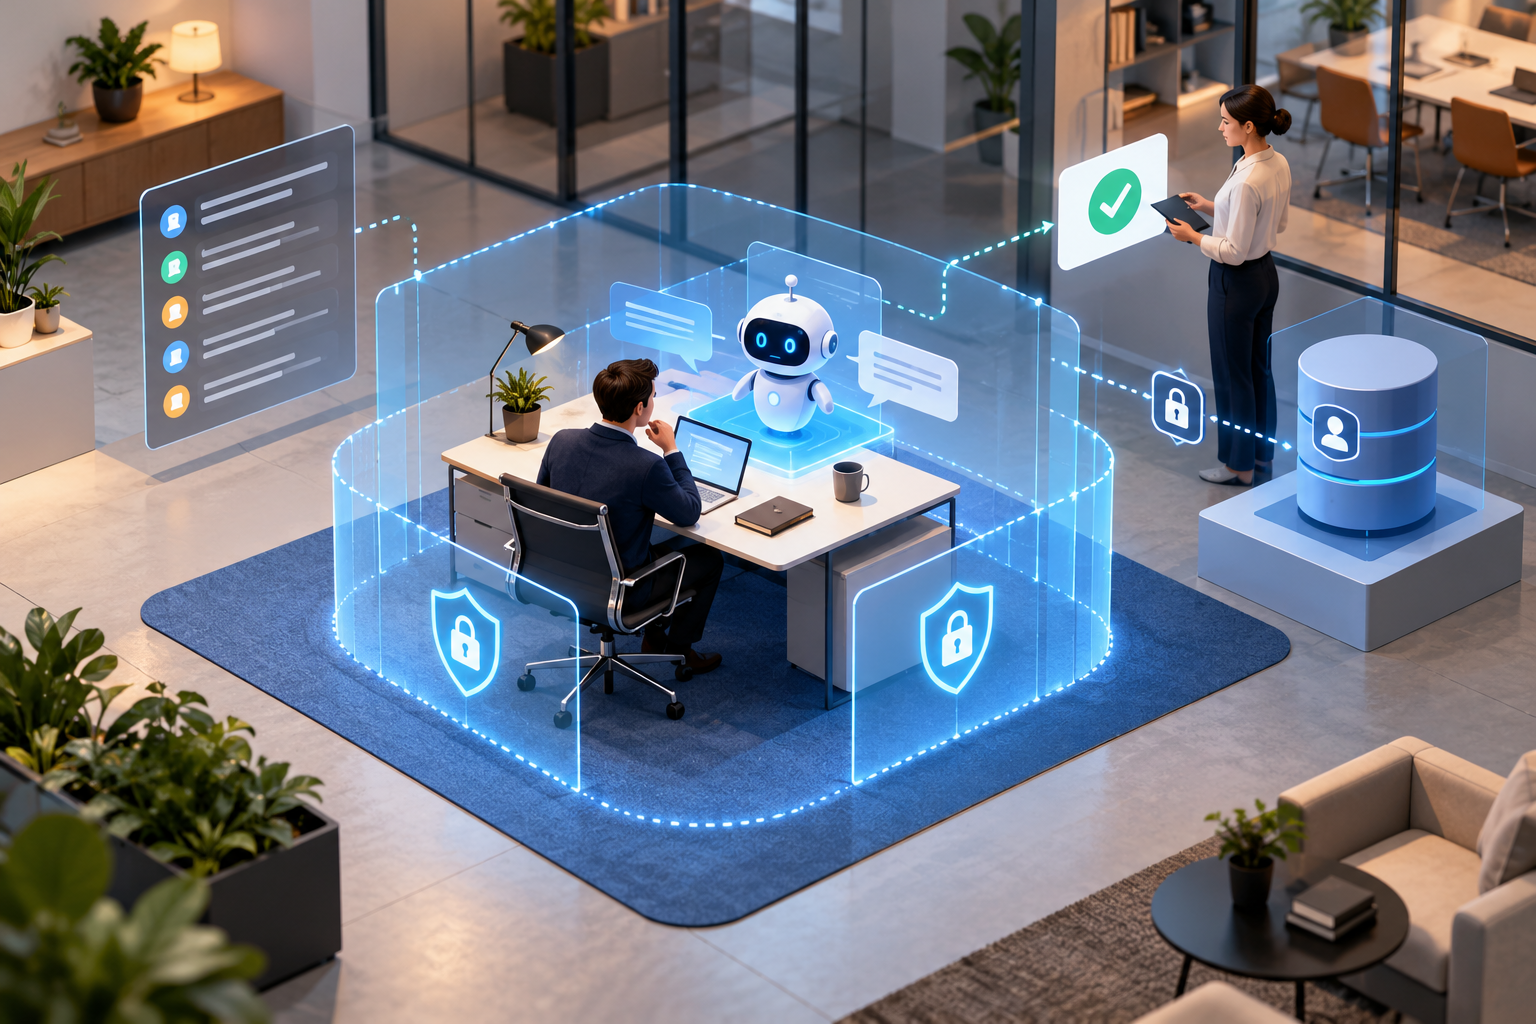
Illustration conceptuelle d’un test IA encadré, et non photographie d’un service réel.
Inscrire les limites du fournisseur dans la gouvernance
Les conditions d’utilisation d’un service ne remplacent pas la politique IA de l’entreprise. Elles en constituent une dépendance externe à surveiller, au même titre qu’une modification d’API, une évolution des règles de conservation ou un changement des fonctions disponibles.
La CNIL présente des ressources consacrées à l’intelligence artificielle qui aident à structurer les sujets de données personnelles, de finalité et de responsabilité. Le cadre réglementaire européen sur l’IA organise pour sa part les obligations selon les usages et les risques. Ces références permettent de replacer la clause d’Anthropic dans une gouvernance plus large, sans confondre politique commerciale d’un fournisseur et conformité réglementaire.
Une politique utile reste lisible par les équipes. Elle nomme les outils autorisés, les usages acceptés, les données exclues, les règles de validation humaine et la procédure de continuité. Elle prévoit aussi une veille sur les conditions contractuelles, car une automatisation conforme au moment de son lancement peut devenir inadaptée après une modification du service.
L’action concrète consiste à inscrire les limites de chaque fournisseur dans le registre interne des usages IA, puis à désigner un responsable chargé de valider la procédure de sauvegarde et de reprise. Cette mesure transforme une actualité singulière en règle de fonctionnement vérifiable.