La barre de recherche de Windows ne sert plus seulement à retrouver un fichier ou une application. Microsoft y teste un agent chargé d’exécuter certaines commandes formulées en langage naturel, comme modifier un réglage ou envoyer un message depuis un téléphone associé.
Pour une PME, la nouveauté ne réside pas uniquement dans le confort d’utilisation. Elle déplace l’IA du rôle de conseiller vers celui d’exécutant. Dès qu’un assistant agit sur un poste de travail, la gestion des accès, des erreurs et des responsabilités devient un sujet opérationnel.
De la recherche à l’action sur le poste
La mise à jour présentée par Microsoft associe une interface de recherche plus épurée, la prévisualisation de fichiers, des réponses issues du web et un agent chargé d’exécuter des commandes système. Selon la présentation rapportée par 01net, cette évolution reste en phase de test auprès des membres du programme Windows Insider, sans calendrier précis de diffusion générale.
L’utilisateur demande à l’agent d’activer le Bluetooth, de changer l’affichage, de régler le son ou de réduire les fenêtres ouvertes. Une liaison avec un smartphone Android autorise également la préparation d’un SMS depuis la recherche, puis son expédition par le téléphone associé.
Ces actions restent éloignées d’un processus commercial complet. Modifier un réglage ne revient pas à mettre à jour un CRM, valider une remise ou envoyer une proposition commerciale. Elles illustrent néanmoins le principe central de l’IA agentique et de son environnement d’exécution : une consigne en langage courant déclenche une action dans un système doté de permissions.
| Cas d’usage | Intérêt opérationnel | Garde-fou pertinent |
|---|---|---|
| Réglage du poste | Réduire les manipulations répétitives | Limiter l’agent aux paramètres réversibles |
| Recherche de fichiers | Retrouver un document identifiable | Respecter les droits d’accès existants |
| Envoi d’un message | Agir depuis une interface unique | Afficher le destinataire et demander confirmation |
| Réponse issue du web | Éviter l’ouverture de plusieurs outils | Séparer information externe et donnée interne |
La bonne lecture pour une direction n’est donc pas « l’IA contrôle l’ordinateur », mais « une nouvelle couche de commande accède aux fonctions déjà disponibles ». Le niveau de risque dépend des fonctions exposées, du compte utilisé et de la présence d’une validation humaine.
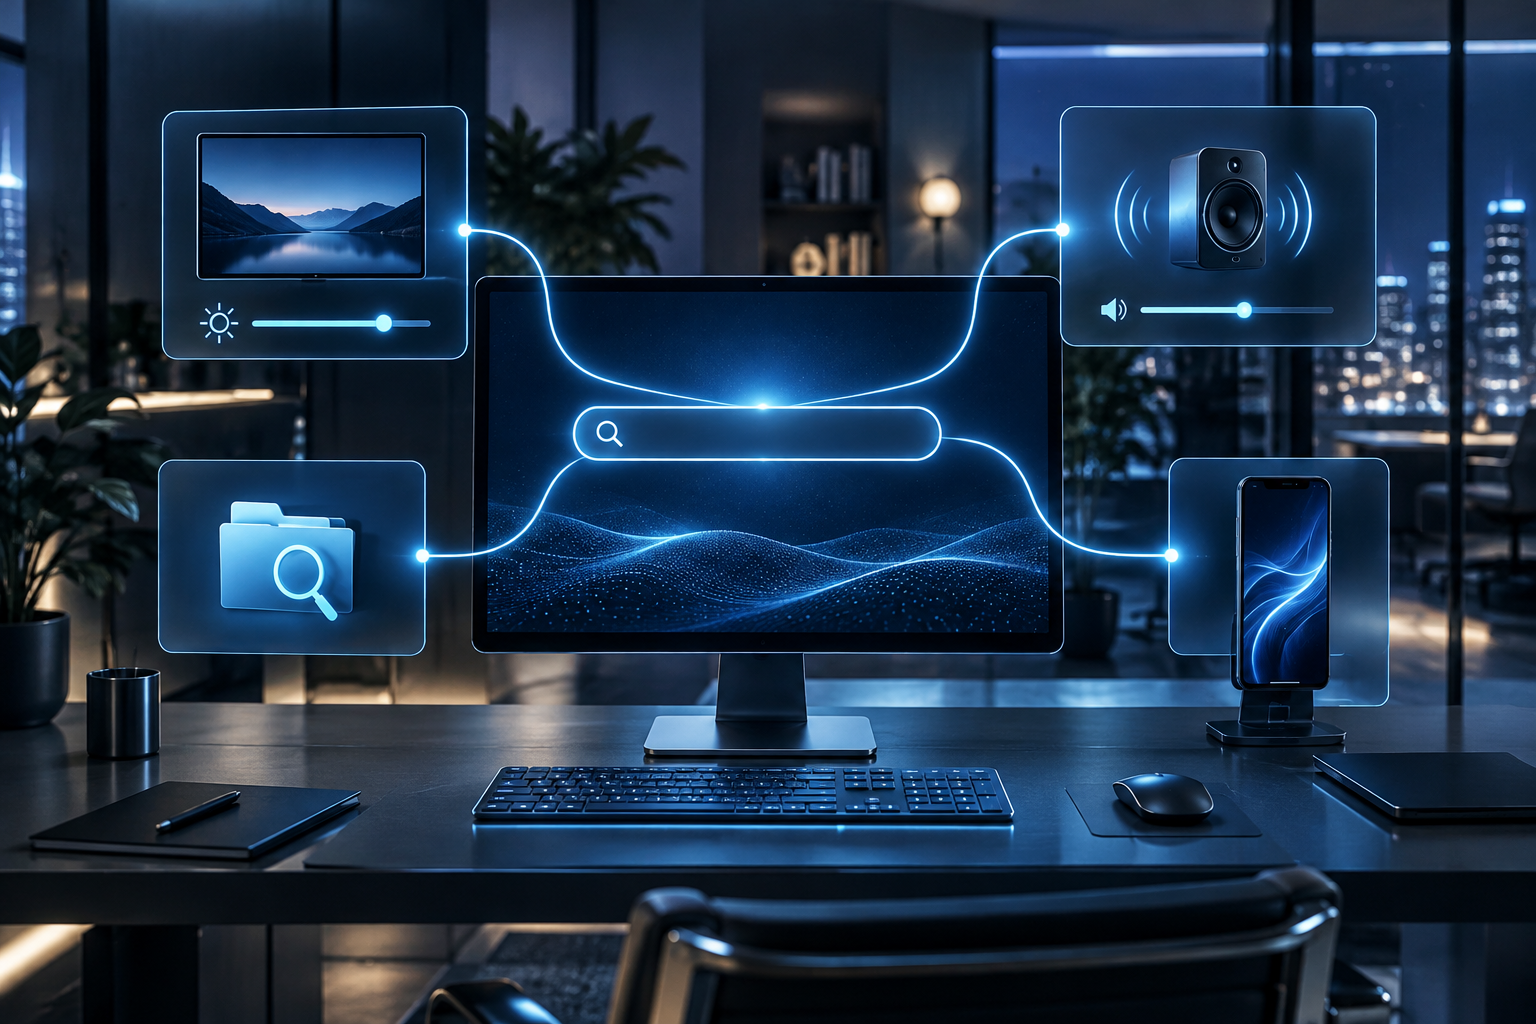
Illustration conceptuelle du passage d’une requête à une action sur le poste, et non photographie réelle du service.
Le vrai sujet PME : droits, données et validation
Un agent intégré au système d’exploitation agit dans un environnement où se trouvent des documents clients, des accès à la messagerie, des applications métier et des données exportées du CRM. Même lorsque les commandes concernent des réglages simples, la politique interne doit préciser les ressources accessibles, modifiables ou transmissibles par l’assistant.
Le principe du moindre privilège constitue le contrôle de base. Un collaborateur ne doit pas obtenir davantage de droits en formulant sa demande à une IA. L’agent hérite des restrictions du compte au lieu de les contourner. Cette logique rejoint les précautions applicables aux agents connectés aux accès et aux validations.
La validation doit ensuite être proportionnée à l’effet produit. Une modification visuelle réversible se prête à une exécution directe. Un message adressé à un client, un partage de fichier ou une opération touchant une application métier exige un aperçu clair avant confirmation. L’utilisateur doit voir l’action, sa cible et les données concernées.
Les ressources de la CNIL consacrées à l’intelligence artificielle offrent un point d’entrée pour intégrer la protection des données au cadrage des usages. Le cadre réglementaire européen de l’intelligence artificielle rappelle que les obligations varient selon le contexte d’utilisation et le niveau de risque. Pour une PME, cette approche conduit à inventorier les agents employés, leurs accès et les processus sur lesquels ils agissent.
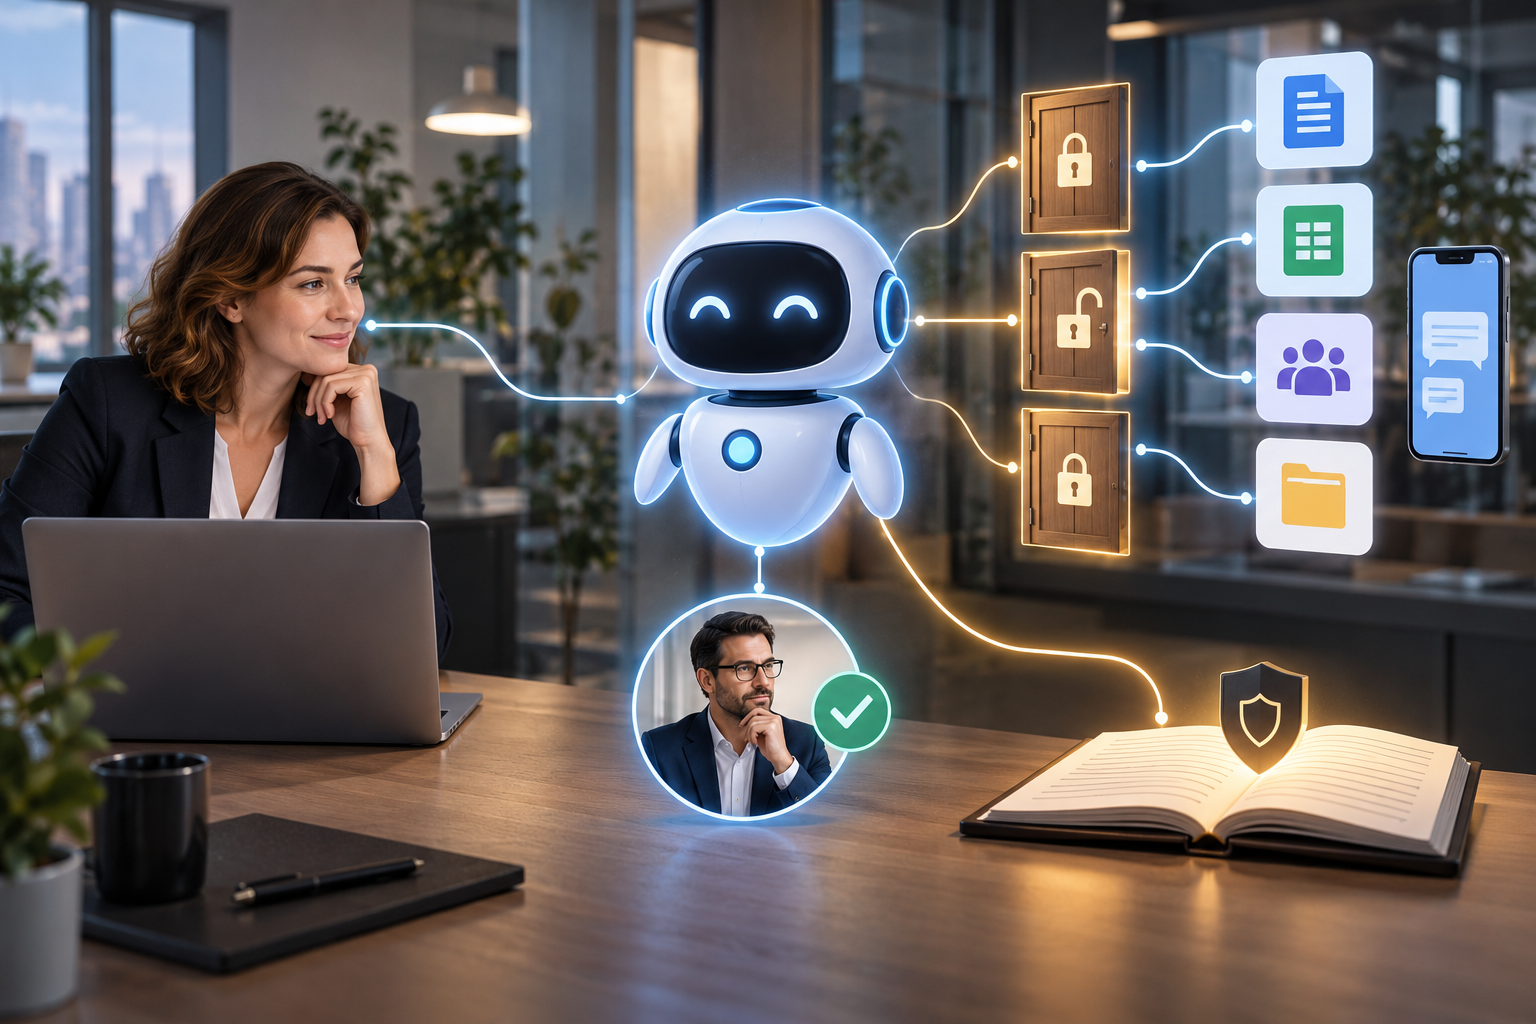
Illustration conceptuelle des contrôles d’accès et de validation, et non photographie réelle du service.
Commencer par des tâches réversibles
L’expérimentation la plus maîtrisable porte sur des tâches dont l’erreur reste visible et facilement corrigible. Les réglages du poste, l’ouverture d’une application autorisée ou la recherche d’un document déjà accessible présentent moins d’enjeux que l’envoi autonome de contenus externes.
Chaque cas d’usage doit avoir un responsable métier. Celui-ci définit l’action autorisée, les informations accessibles à l’agent, les situations exigeant une confirmation et la procédure de signalement d’une erreur. L’équipe informatique conserve la responsabilité des accès techniques, tandis que le métier fixe le niveau de risque commercial ou relationnel acceptable.
La traçabilité complète ce dispositif. L’entreprise doit identifier l’utilisateur à l’origine d’une demande, l’outil chargé de son exécution et la ressource touchée. Ce journal facilite le traitement d’un incident et le repérage d’une automatisation mal conçue ou devenue inutile.
Avant d’autoriser un agent intégré au poste de travail, l’action concrète consiste à sélectionner une tâche réversible, désigner son propriétaire interne et consigner dans une fiche simple les droits accordés, la validation attendue et la procédure de retour arrière. Cette discipline prépare les usages plus sensibles sans confondre facilité d’accès et autonomie sans contrôle.