Les agents IA ne se limitent plus à générer du contenu. Connectés au CRM, à la messagerie ou aux outils de support, ils consultent des données et déclenchent des actions. Cette autonomie améliore l’exécution des tâches, mais étend aussi la surface d’attaque des PME.
L’automatisation accélère aussi les attaques
Les responsables réunis aux Assises de la cybersécurité décrivent une évolution de rythme plutôt qu’une rupture technique. D’après les témoignages rapportés par Next INpact, l’IA accélère des méthodes d’attaque déjà connues, renforce leur autonomie et aide certains robots à imiter un comportement humain.
Pour une PME, cette évolution concerne directement les équipes commerciales et opérationnelles. Un message frauduleux enrichi par des informations publiques paraît plus crédible. Un robot adaptatif enchaîne les tentatives de connexion et modifie son comportement face aux contrôles. Une instruction malveillante transmise à un agent connecté détourne aussi un processus métier légitime.
Les outils défensifs exploitent les mêmes capacités pour rapprocher des alertes, examiner des événements techniques et préparer une réponse. L’asymétrie demeure cependant forte : l’attaquant multiplie les essais, alors que l’entreprise doit maintenir ses services, protéger les données et limiter les blocages injustifiés.
La protection ne concerne donc pas uniquement le modèle d’IA. Elle englobe les comptes utilisés, les connecteurs, les historiques de conversation, les documents accessibles et les actions autorisées. Les ressources de la CNIL sur l’intelligence artificielle fournissent un cadre utile pour intégrer la protection des données à chaque étape du cycle de vie.
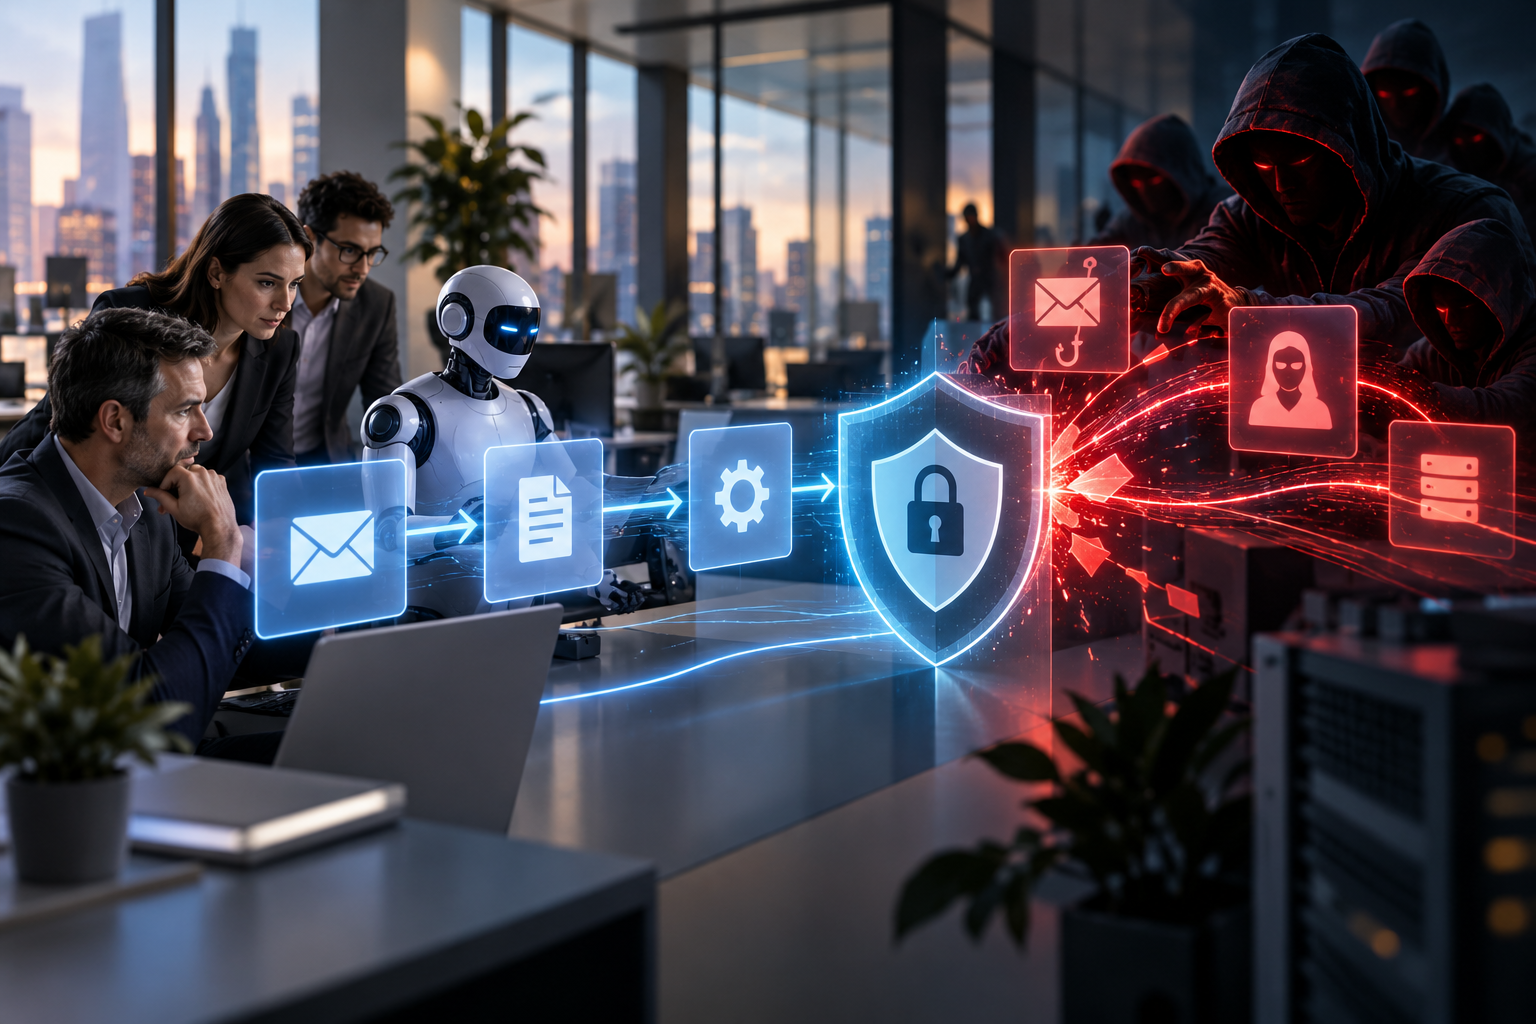
Illustration conceptuelle de l’accélération des attaques et de la réponse défensive, et non photographie d’un service réel.
Traiter chaque agent comme un compte à privilèges
Un agent relié aux outils internes agit comme un utilisateur disposant de droits techniques. Son identité, ses autorisations et ses traces d’activité doivent être administrées avec le même sérieux. Un assistant chargé de préparer une relance commerciale n’a aucune raison d’accéder aux paramètres de sécurité ou d’exporter toute la base clients.
Le principe du moindre privilège apporte une règle claire : chaque agent reçoit uniquement les données et les commandes nécessaires à sa mission. Les droits d’écriture restent séparés des droits de consultation. Les actions sensibles, comme un envoi externe, une suppression ou une modification de coordonnées, passent par une validation humaine.
La qualité de l’interface joue ici un rôle central. Une alerte incompréhensible ou un bouton d’arrêt inaccessible affaiblit la supervision. Le responsable métier doit identifier l’action en attente, les données mobilisées et les conséquences de sa décision. Cette approche est développée dans le guide consacré à la reprise en main humaine par une interface visuelle.
| Situation métier | Autorisation adaptée | Contrôle attendu |
|---|---|---|
| Préparation d’une relance | Lecture du dossier commercial concerné | Relecture humaine avant l’envoi |
| Mise à jour du CRM | Écriture dans les champs autorisés | Journal des modifications |
| Assistance au support | Consultation des sources approuvées | Transfert vers un responsable en cas d’ambiguïté |
| Déclenchement opérationnel | Accès limité à la commande concernée | Validation et mécanisme d’annulation |
Le choix du modèle et du fournisseur entre également dans ce dispositif. La localisation des données, la conservation des requêtes, les capacités d’audit et les conditions de changement de prestataire doivent être documentées. Une architecture moins dépendante d’un modèle unique facilite l’adaptation des usages, comme l’illustre l’analyse sur le pilotage de modèles IA sans dépendance excessive.
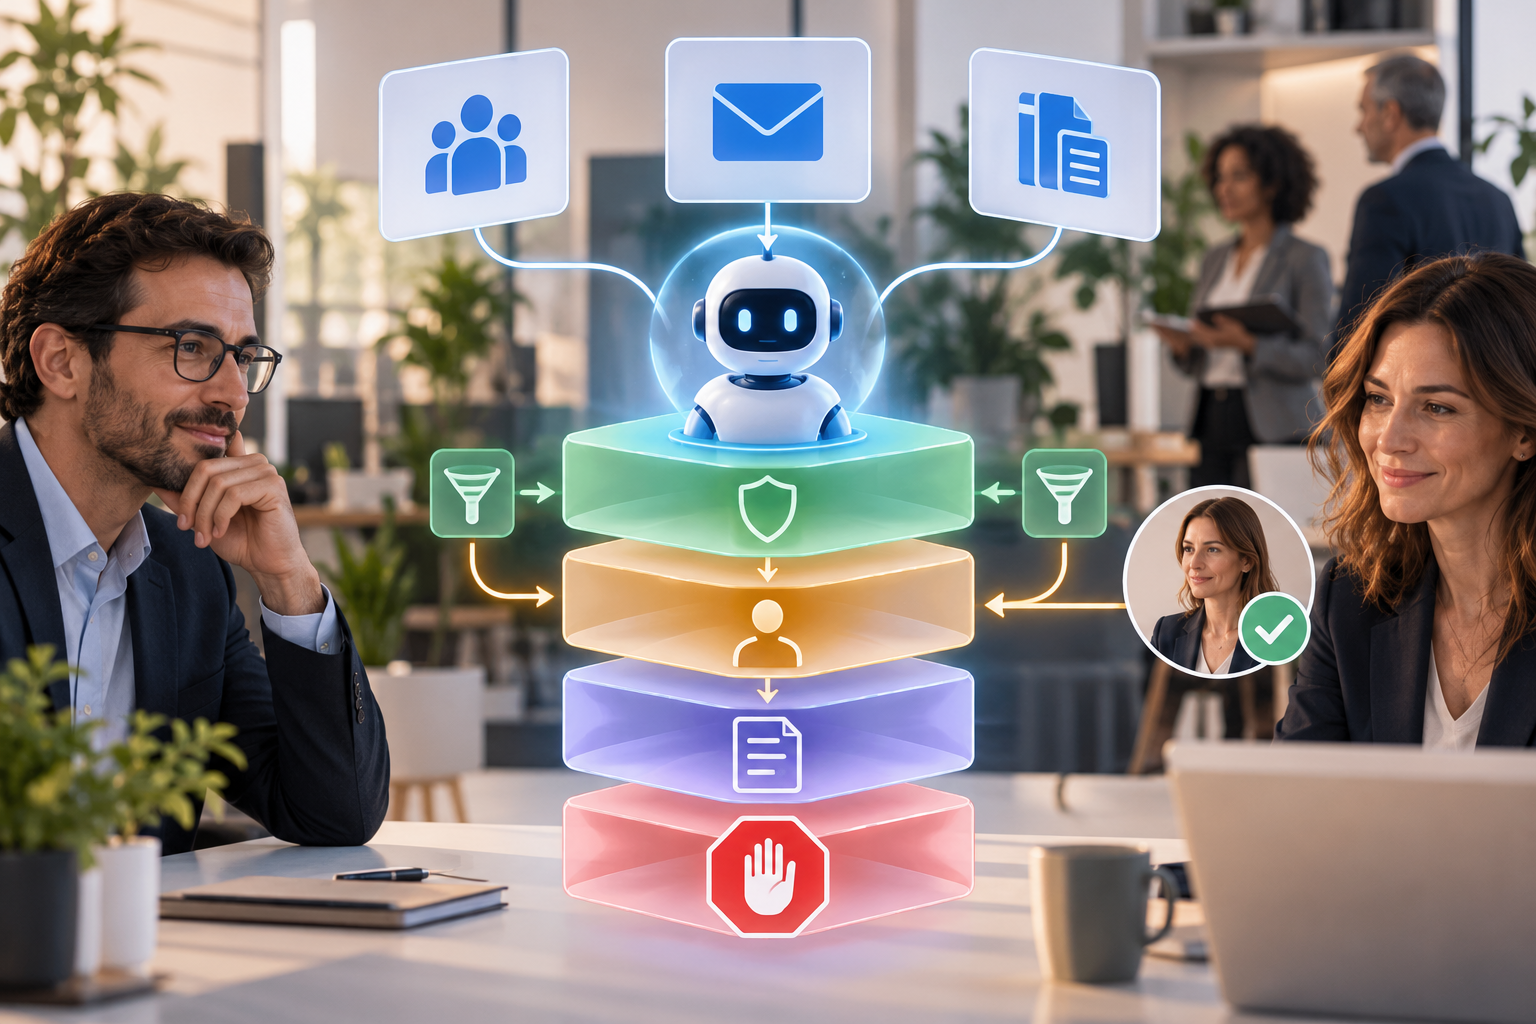
Illustration conceptuelle des garde-fous appliqués à un agent connecté aux outils métier, et non photographie d’un service réel.
Relier la supervision aux responsabilités métier
La sécurité d’un agent ne relève pas seulement du service informatique. Les commerciaux reconnaissent une relance incohérente, le support repère une réponse inadaptée et les opérations détectent une commande inhabituelle. Ces signaux métier doivent rejoindre les alertes techniques dans un processus de suivi commun.
Chaque agent doit avoir un responsable identifié, une finalité documentée et une procédure d’arrêt connue. Les journaux doivent retracer la demande reçue, les ressources consultées, les outils appelés et l’action finale. Cette traçabilité sert à analyser un incident, à corriger les règles et à décider de la remise en service.
Le cadre réglementaire européen sur l’intelligence artificielle organise les exigences selon les risques et les contextes d’utilisation. Pour une PME, sa traduction opérationnelle commence par un inventaire lisible des agents, des fournisseurs, des données manipulées et des responsables internes.
L’action prioritaire consiste à choisir un agent déjà connecté à un outil métier et à contrôler ses droits, ses journaux, ses validations humaines et son mécanisme d’arrêt. Le résultat formera une règle de gouvernance réutilisable avant toute extension à d’autres processus.