Justin Drake, chercheur à l’Ethereum Foundation, appelle l’industrie des cryptomonnaies à préparer un « mode bunker » face aux progrès de l’intelligence artificielle en mathématiques. Sa recommandation ne consiste pas à changer immédiatement de portefeuille ou de cryptographie : il conseille de déplacer les fonds vers des adresses nouvelles dont la clé publique reste masquée derrière une empreinte cryptographique. Cette alerte concerne directement les entreprises qui conservent une partie de leur trésorerie en cryptoactifs, mais elle ne prouve pas que les signatures actuelles sont déjà cassées, comme le rapporte 01net.
Pourquoi une signature modifie l’exposition d’une adresse
Une transaction en cryptomonnaie repose sur une signature numérique. Le détenteur utilise sa clé privée pour autoriser l’opération, tandis que la clé publique sert à en vérifier l’authenticité. ECDSA, le système visé par l’alerte, protège notamment des transactions sur Bitcoin et Ethereum.
Le raisonnement de Justin Drake porte sur le moment où une adresse signe. Avant toute dépense, certaines architectures ne montrent qu’une empreinte dérivée de la clé publique. Une fois la transaction signée, la clé publique devient accessible ou récupérable selon le fonctionnement de la blockchain concernée. Dans le scénario décrit par Drake, une IA découvre une méthode mathématique plus efficace contre les courbes elliptiques, puis retrouve la clé privée correspondante sur du matériel disponible. Il présente cette rupture comme un danger à préparer, et non comme une attaque observée, selon le récit et les propos reproduits par 01net.
Cette distinction explique pourquoi son alerte cible d’abord les adresses ayant déjà signé. Une adresse fraîche conserve une couche de dissimulation supplémentaire tant qu’elle ne réalise pas de transaction sortante. Cette protection ne renforce pas ECDSA lui-même : elle réduit seulement les informations directement disponibles pour une attaque fondée sur la clé publique.
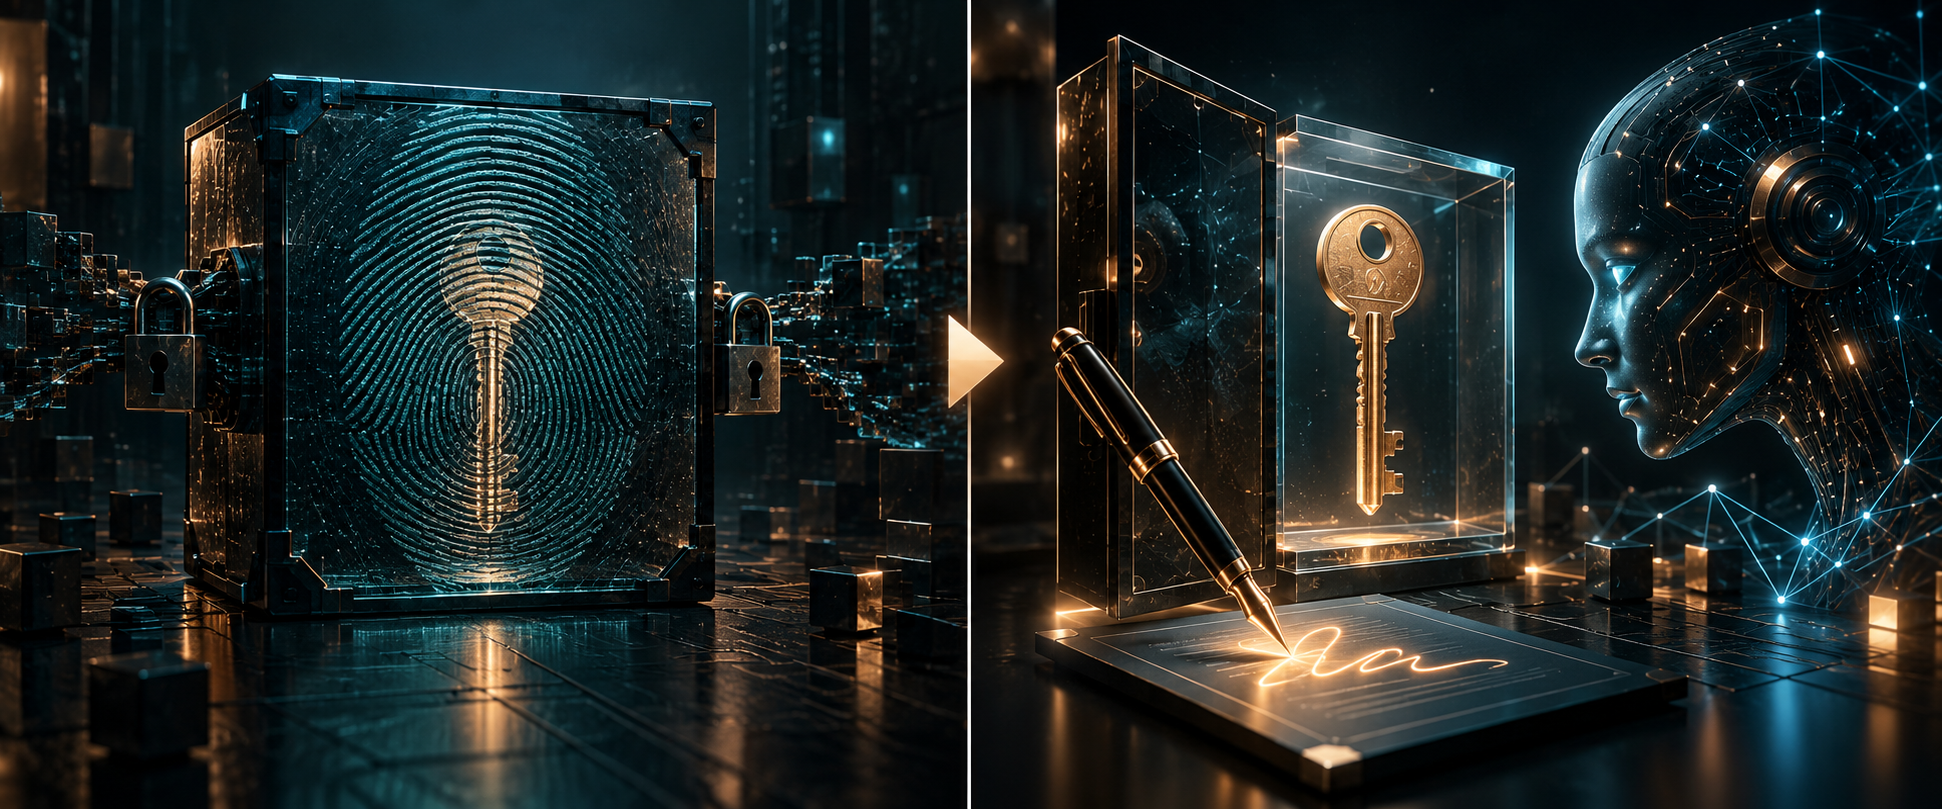
Illustration conceptuelle de l’exposition d’une clé publique après une signature, et non photographie d’une attaque réelle.
Le « mode bunker » repose sur une rotation d’adresses
La mesure proposée est une migration contrôlée vers des adresses qui n’ont jamais signé de transaction. Après une dépense depuis l’une de ces adresses, Drake recommande de transférer le solde restant vers une nouvelle adresse. Celle-ci peut provenir de la même phrase de récupération. L’opération ne nécessite ni nouveau portefeuille ni nouvelle cryptographie, rapporte 01net.
Le mécanisme ressemble donc à une rotation après usage. La réserve reste sur une adresse silencieuse, puis change d’adresse dès que la clé publique associée a été exposée par une signature. Les modalités techniques ne sont toutefois pas identiques d’une blockchain à l’autre. Appliquer cette règle exige de vérifier comment chaque réseau construit ses adresses et révèle les éléments cryptographiques lors d’une transaction.
L’auteur de l’alerte déconseille par ailleurs toute migration précipitée. Il affirme qu’un déplacement désordonné causerait davantage de dommages qu’une préparation calme. Son message ne justifie donc ni transfert improvisé ni manipulation urgente des clés.
Séparer la réserve crypto des paiements courants
Pour une PME détenant des cryptoactifs, le besoin précis consiste à distinguer les fonds rarement mobilisés des adresses utilisées pour payer, recevoir ou transférer régulièrement. Cette séparation aide à identifier les adresses ayant déjà produit une signature, qui correspondent au périmètre mis en avant par Drake.
Prenons un exemple hypothétique. Une entreprise reçoit des règlements sur une adresse dédiée et conserve sa réserve sur une adresse sans transaction sortante. Lorsqu’elle mobilise cette réserve, elle transfère ensuite le reliquat vers une nouvelle adresse n’ayant encore jamais signé. Cette organisation illustre la rotation préconisée ; elle ne garantit pas la neutralisation d’une vulnérabilité cryptographique.
La phrase de récupération mérite aussi d’être distinguée de l’adresse visible sur la blockchain. Générer une nouvelle adresse depuis la même phrase change l’exposition publique, sans créer nécessairement un secret racine indépendant. La recommandation rapportée concerne avant tout la visibilité de la clé publique, pas l’ensemble des scénarios de compromission d’un portefeuille.
Illustration conceptuelle d’une séparation entre paiements courants et réserve crypto, et non photographie d’un dispositif réel.
L’alerte ne démontre aucune rupture d’ECDSA
La source ne présente ni clé privée récupérée, ni transaction détournée, ni démonstration d’une attaque opérationnelle contre Bitcoin ou Ethereum. Justin Drake fonde son avertissement sur l’accélération récente des découvertes mathématiques attribuées à l’IA et sur la structure riche des courbes elliptiques. Il oppose cette structure à celle des fonctions de hachage, conçues pour réduire les propriétés algébriques exploitables, selon les arguments cités par 01net.
Cette absence de preuve fixe la portée de l’annonce : il s’agit d’une préparation proposée par un chercheur, pas du constat qu’ECDSA est compromis. Pour une entreprise, la décision consiste à recenser les adresses ayant déjà signé et à vérifier les mécanismes propres aux blockchains utilisées, sans présenter la menace comme acquise. L’élément décisif à surveiller reste la publication d’une attaque reproductible ou d’une recommandation technique détaillée par les écosystèmes concernés.