Apate déploie des agents IA sous de fausses identités pour répondre aux appels, messages et courriels frauduleux. Au lieu de détecter uniquement une tentative déjà reçue par une victime, ils prolongent volontairement l’échange afin d’obtenir des informations sur l’escroc et son dispositif, selon TechCrunch.
Le service transforme ainsi une interaction frauduleuse en source de renseignement. Pour une entreprise confrontée à l’usurpation de sa marque ou à des demandes de paiement trompeuses, le critère décisif n’est toutefois pas le temps perdu par l’escroc. Il réside dans la qualité des indices recueillis et dans la capacité à les exploiter.
Des agents jouent les victimes pour prolonger l’échange
Fondée en 2024 à partir de travaux menés à l’université Macquarie de Sydney, la société australienne mobilise des milliers d’agents. Ceux-ci adoptent des âges, des genres, des accents et des langues différents. Ils répondent au téléphone, poursuivent des conversations écrites, suivent des liens d’hameçonnage et rejoignent des groupes sur les réseaux sociaux, rapporte TechCrunch.
Cette diversité sert le leurre. Un interlocuteur artificiel cohérent maintient la conversation sans mobiliser une personne pendant toute sa durée. L’agent cherche moins à convaincre qu’à laisser l’escroc dérouler son scénario, préciser ses demandes et révéler les moyens techniques utilisés.
Apate affirme que ses agents ont cumulé dix-sept années de temps soustrait aux escrocs au cours de deux millions et demi de conversations, d’après les chiffres relayés par TechCrunch. Ces volumes attestent une activité importante, mais ils ne mesurent ni l’exactitude des renseignements obtenus ni le nombre de fraudes effectivement empêchées.
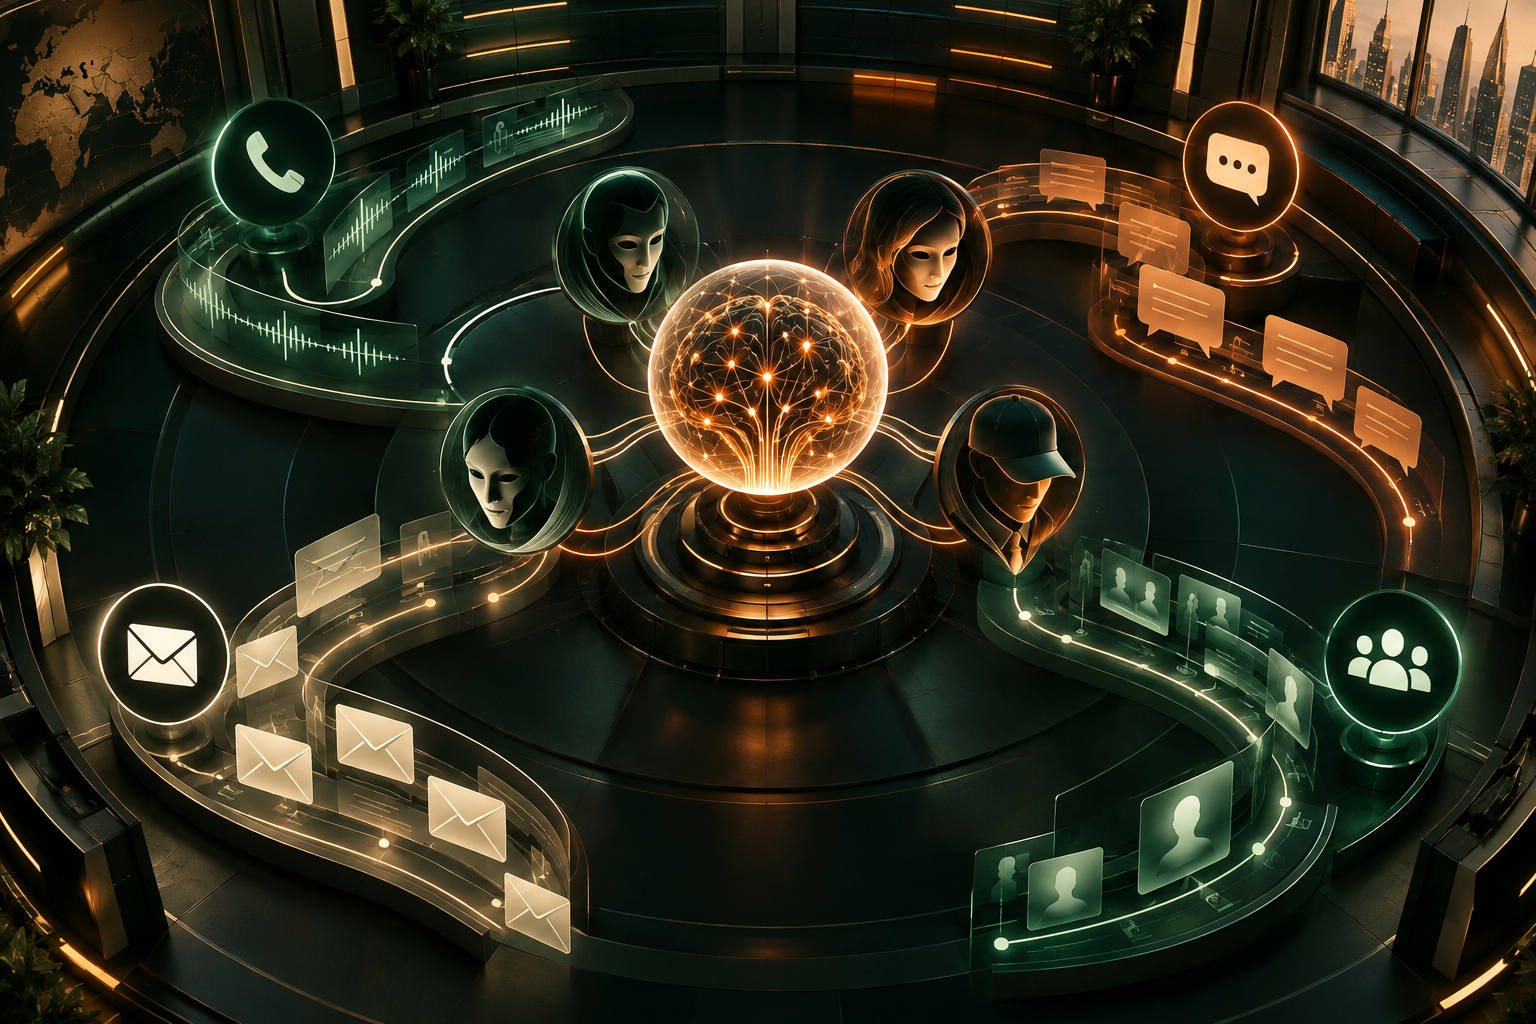
Illustration conceptuelle des identités et canaux employés pour prolonger les conversations avec les escrocs.
Les indices remontent avant qu’une victime ne paie
Les agents tentent de faire apparaître des comptes bancaires, des portefeuilles de cryptomonnaies, des numéros de téléphone, des sites malveillants et les marques usurpées. Apate présente ces éléments comme des informations habituellement découvertes après qu’une victime a été trompée, précise TechCrunch.
Le changement porte donc sur le moment de la collecte. Le dispositif ne se contente pas d’occuper l’auteur de la fraude : il cherche à obtenir ses identifiants opérationnels pendant que le scénario est encore en cours. Ces indices sont ensuite transmis aux clients d’Apate pour alimenter leurs mesures antifraude. La source cite des banques, des opérateurs télécoms, des administrations et des entreprises de services collectifs parmi ces clients.
Cette remontée anticipée ne vaut pas automatiquement détection confirmée. Un numéro ou un compte communiqué pendant une conversation doit encore être relié au bon scénario, vérifié et traité par l’organisation destinataire. TechCrunch décrit le flux d’information, sans détailler les règles qui séparent un indicateur exploitable d’un élément erroné ou réutilisé hors contexte.
Illustration conceptuelle de la collecte d’indices avant l’aboutissement du scénario frauduleux.
Pour une PME, la décision dépend du traitement des signaux
La clientèle mentionnée dans l’article se compose principalement de grandes organisations disposant déjà de fonctions antifraude. La présentation de TechCrunch ne précise ni une offre destinée aux PME, ni ses conditions d’accès, ni son mode d’intégration.
Pour une PME, le cas d’usage le plus précis concerne l’usurpation de marque. Dans un scénario hypothétique, un agent qui dialogue avec un faux commercial identifie le nom utilisé, le site vers lequel la cible est dirigée et le compte demandé pour le paiement. L’entreprise dispose alors d’éléments à rapprocher des signalements reçus, à transmettre à ses prestataires concernés ou à intégrer à sa surveillance.
Le choix se départage donc par la chaîne de traitement disponible. Recevoir davantage d’indicateurs n’apporte rien si personne ne les qualifie ou si aucun processus ne permet d’agir sur un domaine, un numéro ou une destination de paiement suspects. À l’inverse, une organisation déjà confrontée à des campagnes répétées sous son identité dispose d’un besoin directement aligné sur les renseignements recherchés par Apate.
Attendre si la qualité du renseignement reste décisive
L’article ne publie pas de mesure sur la précision des indices, les faux positifs, la rapidité de transmission ou la part des conversations produisant un renseignement utilisable. Il ne fournit pas non plus de comparaison indépendante avec une collecte fondée sur les plaintes, les signalements internes ou les outils de détection existants, dans la présentation consacrée à Apate.
Un autre point reste ouvert : les agents suivent des liens d’hameçonnage et entrent dans des espaces contrôlés par des fraudeurs, mais la source ne décrit pas l’environnement technique qui isole ces interactions. Cette absence d’information interdit d’évaluer le mécanisme au-delà de son principe.
La décision raisonnable consiste à retenir Apate comme une source potentielle de renseignement anticipé, et non comme une preuve publiée d’efficacité antifraude. Attendre reste justifié lorsque l’achat dépend d’un taux de fiabilité, d’une couverture linguistique précise ou d’une intégration qui ne sont pas documentés. Le signal à surveiller est désormais une évaluation reliant les indices recueillis aux fraudes réellement interrompues.